PHPとphp2shellとは?2026年10月の深刻な脆弱性で何が起き、企業は何を確認すべきか

この記事の監修 株式会社ラジャ|Wixレジェンドレベルパートナー/【SEO担当監修】中田ディレクター
2026年10月21日、PHPの脆弱性「php2shell」が公表され、国内でも多くのWebサービスが緊急メンテナンスに入りました。
首相がXで呼びかけたこともあり、ニュースで初めて「PHP」という言葉を聞いた方も多いのではないでしょうか?
この記事では、PHPとは何か、php2shellとはどんな脆弱性か、10月21日前後に何が起きたかを、公的機関の発表と報道をもとに整理します。
あわせて、ビジネス動画メディアPIVOTで公開された解説をもとに、企業が確認すべきことを立場別にまとめました。
php2shellは、PHPという「土台」そのものの欠陥です。WordPressやプラグインを更新しても塞がらず、サーバーのPHPを修正版に更新する必要があります。まず確認すべきは「自社のサイトがPHPで動いているか」と「PHPの更新を誰が担っているか」の2つです。
※2026年10月22日時点の情報です。
PHPとは 多くのWebサイトを裏側で動かしているプログラミング言語
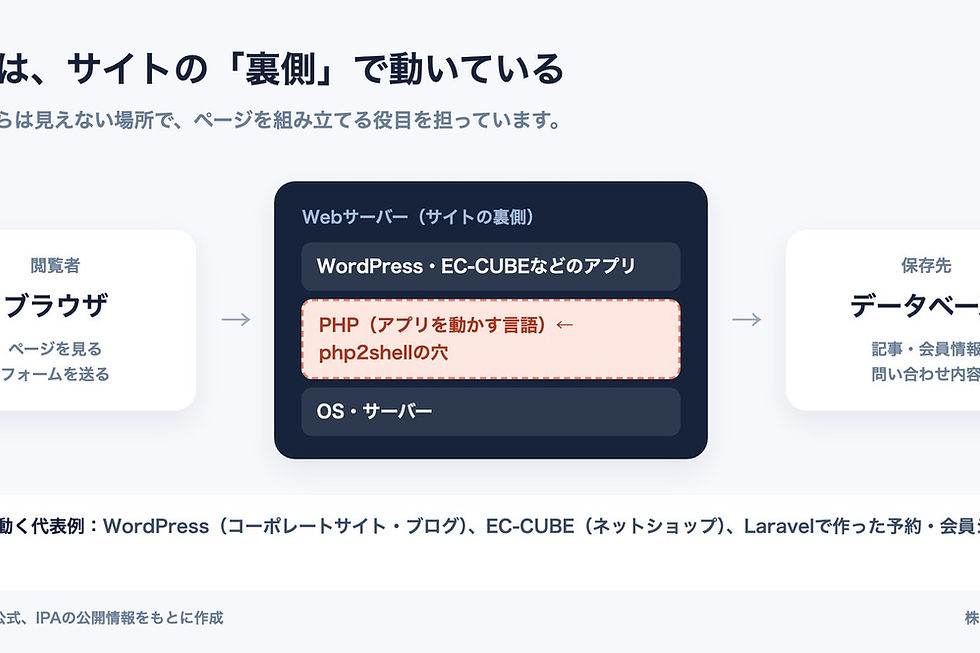
PHPは、Webサーバーの上で動くプログラミング言語です。
閲覧者がページを開いたりフォームを送ったりしたときに、裏側でページを組み立てたり、データベースとやり取りしたりする役目を担っています。
コーポレートサイトやブログで広く使われているWordPress、ネットショップのEC-CUBE、予約や会員の仕組みを作るLaravelなど、多くのシステムがPHPを土台にしています。
PHPは見た目には表れないため、「自社のサイトがPHPで動いているか分からない」という企業も少なくありません。
今回の騒動が大きくなったのは、この見えない土台に穴が見つかったからです。
php2shellとは PHP本体に見つかった2件の深刻な脆弱性

php2shellは、PHP本体に見つかった2件の脆弱性の通称です。
悪用されると、ログインしなくても外部からサーバー上で任意のプログラムを実行される(遠隔コード実行)おそれがあります。
サイトの改ざん、情報の持ち出し、ほかへの攻撃の踏み台にされることにつながる、深刻な種類の脆弱性です。
項目 | 内容 |
通称 | php2shell(CVE-2026-109618/CVE-2026-109619) |
深刻度 | CVSS v4.0 で9.2(緊急) |
起きうること | ログイン不要での遠隔コード実行(サーバーの乗っ取り) |
対象 | Webリクエストを処理するPHP環境全般(PHP-FPM、Apache mod_php など) |
修正版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35 |
注意点 | PHP 8.1以前には公式の修正が出ない |
PHP公式は、PHP-FPMやApache mod_phpなど、Webリクエストを処理するすべてのPHP環境が対象で、特にmod_phpの構成は危険度が高いとしています。
ここで大切なのは、欠陥がPHP本体にあるという点です。
WordPressやプラグイン、テーマをいくら最新にしていても、この穴は塞がりません。
直す場所は、サイトが載っているサーバーのPHPです。
10月17日から22日までに起きたこと

php2shellは、公表の前から攻撃の試みが観測されていました。
修正版の公開後には、悪用の試行が数百万件規模に達したと報じられています(ITmedia NEWS)。
国内では、pixiv、ニコニコ、BASE、コドモン、さくらのレンタルサーバ、エックスサーバーなど、多くのサービスが予防的にメンテナンスや機能の停止を行いました(ITmedia NEWS/GIGAZINE)。
セキュリティ情報のまとめサイトpiyologは、国内で211の組織がサービスを止めたと集計しています(piyolog)。

政府も動きました。
国家サイバー統括室は、修正パッチをすぐに当てられない場合はサイトを一時的に止めることもリスクを下げる有効策の一つだと、Xで呼びかけています(国家サイバー統括室のXポスト)。
その約10分後、高市首相も「今夜に対応して頂きたい大至急のお願いです。
」と書き出すポストで、PHPを使うサイトの運営者に修正パッチの準備を求めました(高市早苗氏のXポスト)。
一方、総務省は、一般のインターネット利用者に特別な対応を求めるものではないと補足しています(総務省のXポスト)。
対応が必要なのは、サイトやシステムを運営・管理する側です。
PIVOTの解説から読む「企業が今日確認すべき3つのこと」
10月22日、ビジネス動画メディアPIVOTは、セキュリティ企業イーセットジャパンの永野智社長をゲストに迎えた解説動画を公開しました(PIVOT NEWS(YouTube)/PIVOT)。
動画の主な対象は、「うちはIT企業ではない」と考えている中小企業や自治体の経営層です。
PIVOTが公開している記事版の内容から、要点を3つに整理します。
外注していても、裏側でPHPが動いていることは多い。共通部品に欠陥が見つかった車のリコールのように、自社も対象かもしれないと考える
クラウドやレンタルサーバーでも、PHPやOSの保守は利用者側の責任になる契約が一般的。すぐ直せないなら、サイトを止めるかどうかは経営の判断になる
今日確認すべきは、PHPを使っているか、更新の責任者は誰か(自社・制作会社・サーバー会社)、いつまでに直すか、の3つ
制作会社に確認するときは「パッチを当てましたか」だけでは不十分で、今回の脆弱性の修正を適用したか、更新後に正常に動くか確かめたか、過去のログで侵入の痕跡を調べたか、まで具体的に聞くよう助言しています。

この「誰が更新の責任を持っているか」という視点は、サイトの仕組みを選ぶときにも役立ちます。
PHPを含むサーバーの保守をサービス側が担う仕組みもあり、たとえばWixで作ったサイトはPHPを使っていないため、今回の影響を受けていません。
Wixとの関係は、別記事「Wixのセキュリティは大丈夫?PHPの脆弱性「php2shell」でもWixサイトが大丈夫な理由を解説」で詳しくまとめています。
立場別:何を確認すればいいか

やるべきことは、サイトとの関わり方によって変わります。
立場 | 確認すること |
サイトを見るだけの一般の利用者 | 特別な対応は不要。騒動に便乗した偽メールに注意する |
レンタルサーバーでWordPressなどを運営 | サーバー会社の告知を確認し、管理画面で使っているPHPのバージョンが修正版か確かめる |
VPS・自社サーバーで運営 | 修正版へ更新してPHPを再起動し、侵入の痕跡を調べる |
制作会社に保守を任せている | 修正の適用、更新後の動作確認、痕跡の調査まで済んでいるかを確認する |
WixなどPHPを使わないサービスで運営 | サービスの公式の告知を確認する(Wixは影響なし) |
レンタルサーバーの主要な事業者は、10月22日朝までに修正を適用したと告知しています(さくらのレンタルサーバなど)。
ただし、古いPHPのバージョンを選んだまま運用しているサイトは、事業者の個別の対応を確認する必要があります。
WordPressの場合は、管理画面の「ツール」から「サイトヘルス」を開き、「情報」のサーバーの項目で使っているPHPのバージョンを確認できます。
社内のサイトを誰が保守しているか分からない場合は、まず会社が持っているサイトをすべて書き出すところから始めましょう。
PHPで動くサイトの保守体制の見直しや、サーバーの管理が不要なWixへの移行のご相談は、400サイト以上を手がけてきたWixレジェンドレベルパートナーとしてお受けしています。
公的機関が示している対策

PHPで動くサイトやシステムを運営している場合は、IPA、JPCERT/CC、PHP公式が示している次の対策を確認してください。
PHPを修正版(8.5.12/8.4.27/8.3.36/8.2.35)以上に更新し、PHPのプロセスを再起動する
PHP 8.1以前を使っている場合は、公式の修正が出ないため、サーバー会社やディストリビューションの個別の修正を確認するか、新しいバージョンへ移行する
すぐに更新できない場合は、サイトを一時的に止めることも検討する
WAF(Webアプリケーションファイアウォール)で攻撃の通信を遮断する
修正前に攻撃を受けていないか、見覚えのない.phpファイルや管理者ユーザー、不審なアクセスログを確認する

PHP公式は、設定の変更による回避策はあくまで攻撃の経路を一部ふさぐもので、完全な対策は更新だけだとしています。
痕跡の確認については、JPCERT/CCが「痕跡が見つからなくても、攻撃を受けていないとは断定できない」という考え方を示しています(JPCERT/CC)。
不安が残る場合は、サーバー会社やセキュリティの専門家に調査を相談するのが確実です。
よくある質問
Q1. 自社のサイトがPHPで動いているか、どうやって確かめればいいですか?
A. WordPressやEC-CUBEで作ったサイトは、PHPで動いています。
仕組みが分からない場合は、サイトを作った制作会社や、契約しているサーバー会社に問い合わせるのが確実です。
Q2. サイトを見ているだけでも危険ですか?
A. 一般の利用者に特別な対応は求められていません(総務省)。
むしろ、「脆弱性対応のため」と称してログイン情報を入力させる便乗した偽メールに注意してください(関西テレビ)。
Q3. WordPressを最新にすれば大丈夫ですか?
A. 大丈夫とは言えません。
欠陥はPHP本体にあるため、WordPressやプラグインを更新しても塞がりません。
サーバーのPHPを修正版に更新する必要があります。
Q4. 同じ日に出たNode.jsの修正も関係ありますか?
A. Node.jsでも10月21日に10件の脆弱性を修正した版が公開されましたが、php2shellとは別の件です(Node.js公式)。
Node.jsで動くシステムを運営している場合は、22.23.4/24.22.1/26.12.1への更新を確認してください。
Q5. PHP 8.1以前を使っています。どうすればいいですか?
A. PHP公式からの修正は出ません。
サーバー会社やディストリビューションが独自の修正を出しているかを確認し、出ていなければ新しいバージョンへの移行を急いでください。
移行が難しい場合は、一時停止も選択肢になります。
Q6. 制作会社には、何を聞けばいいですか?
A. 今回の脆弱性の修正を適用したか、更新後にサイトが正常に動くか確認したか、過去のログで侵入の痕跡を調べたか、の3点です。
誰がPHPの更新を担当する契約になっているかも、あわせて確認しておきましょう。
まとめ 「誰が土台を守っているか」を知っておく

php2shellは、PHPという多くのサイトの土台に見つかった、深刻な脆弱性です。
今回の要点を整理します。
PHPは、WordPressやEC-CUBEなど多くのシステムを裏側で動かしている言語
php2shellはPHP本体の欠陥で、WordPressの更新では塞がらない
修正版への更新が唯一の完全な対策。8.1以前は移行が必要
企業が確認すべきは、PHPを使っているか、更新の責任者は誰か、いつまでに直すか
一般の利用者は対応不要。便乗した偽メールに注意する
自社のサイトの土台を誰が守っているかを知っておくことが、次に同じような脆弱性が見つかったときの備えになります。
サイトの保守体制の見直しや、サーバーの管理をサービス側に任せられるWixへの移行についても、お気軽にご相談ください。
【この記事の監修者】
中田ディレクター(株式会社ラジャ|SEO担当監修)
保有資格・実績:Wixレジェンドレベルパートナー/サイト制作400サイト以上/Wix Studio制作100サイト以上(日本トップクラス)/Wix Studio専門スクール「ノコド道場」運営