Wixのセキュリティは大丈夫?PHPの脆弱性「php2shell」でもWixサイトが大丈夫な理由を解説
この記事の監修 株式会社ラジャ|Wixレジェンドレベルパートナー/【SEO担当監修】中田ディレクター
2026年10月21日、Webサイトで広く使われているプログラミング言語「PHP」に、深刻な脆弱性「php2shell」が公表されました。
国内でも多くのWebサービスが緊急メンテナンスに入り、「うちのWixサイトは大丈夫?」「何か対応が必要?」と気になっている方も多いのではないでしょうか?
先に答えをお伝えします。
Wixのエディタ(Wix Studio・Wix Harmonyを含む)で作り、Wix上で公開しているサイトは、今回のPHPの脆弱性の影響を受けません。サイト運営者がPHPを更新する作業もありません。
ただし、Wixを使っていれば何をしても100%安全、というわけではありません。
この記事では、WixとPHPの関係から始めて、影響を受けない理由、それでも気をつけたい運用面のポイント、今すぐ見直したい3つの設定までを順に解説します。
php2shellそのものの仕組みや、10月21日前後に何が起きたかは、別記事「PHPとphp2shellとは?」で詳しくまとめています。
※2026年10月22日時点の情報です。
WixとPHPの関係 Wixのサイトでは、そもそもPHPが動いていない

PHPは、Webサイトの裏側(サーバー)で動くプログラミング言語です。
WordPressをはじめ、多くのCMSやECシステムがPHPを土台にして動いています。
今回のphp2shellは、このPHPという土台そのものに見つかった欠陥です。
高市首相もXで「大至急」の対応を呼びかけた
今回の騒動が一般にも広く知られるきっかけになったのが、高市首相のXでの呼びかけです。
10月21日21時55分、首相は「今夜に対応して頂きたい大至急のお願いです。」という書き出しで、PHPを使ってサイトを公開している人に向けて投稿しました(高市早苗氏のXポスト)。

投稿の要点は次の3つです。
公開しているサイトでPHPを使っているかを確認する
同日23時に公開される修正パッチを、すぐ当てられるよう準備する
すぐに当てられない場合は、サイトを一時的に止めることもリスクを下げる有効策の一つ
翌22日の続報では、首相自身の公式サイトもいったんアクセスを止めて対応したことに触れ、委託を受けているサイト管理者やサーバー管理者が早く気付くことの大切さを発信しています(続報のXポスト)。
一方で総務省は、一般のインターネット利用者に特別な対応を求めるものではないと補足しています(総務省のXポスト)。
つまり、呼びかけの対象は「PHPを使ってサイトを運営している側」です。
では、Wixで作ったサイトはどうなのでしょうか?
Wixのサイトでは、PHPが動く場所がない
一方、Wixで作ったサイトは、PHPを使っていません。
Wixのヘルプセンターには「サイトに PHP コードを追加することはできません」と明記されており、PHPを使いたいという要望は、今も機能リクエストとして受け付けている段階です(Wixヘルプセンター)。
つまり、WixとPHPの関係をひとことで言えば「Wixのサイトには、PHPが動く場所がない」ということです。
比べる点 | Wixで作ったサイト | WordPressなどPHPで動くサイト |
PHPを使うか | 使わない | 使う |
php2shellの影響 | 受けない | 受ける(サーバーのPHPを更新するまで) |
運営者がPHPを更新する作業 | なし | 必要(サーバー会社または自社) |
▼PHPとphp2shellについて、より詳しく知りたい方はこちら PHPとphp2shellとは?2026年10月の深刻な脆弱性で何が起き、企業は何を確認すべきか >
Wixで作ったサイトが影響を受けない3つの理由

Wixで作ったサイトがphp2shellの影響を受けない理由を、Wix側の発信と公開情報から整理します。
前提:WixのVP Engineering、Aviran Mordo氏が「影響なし」と発信
最初に押さえておきたいのは、Wix社のエンジニアリング部門の責任者が、この件について公の場で発信していることです。
WixのVP Engineering(エンジニアリング担当副社長)であるAviran Mordo氏は、10月21日、PHP Foundationの告知を引用して次のようにXに投稿しました(元のポスト)。
"If your website is running on @Wix, you are safe and not effected by this vulnerability." (意訳:Wixで動いているサイトは安全で、今回の脆弱性の影響を受けません)
同氏がWix社の役職者であることは、Wix Engineeringの公式アカウントが「Our VP Engineering」と紹介していることからも確認できます。
その公式アカウントも翌22日、24時間体制の脅威監視、自動パッチ、DDoS対策をプラットフォームに組み込んでいると発信しています(@WixEngのポスト)。
では、なぜ影響を受けないのでしょうか?
理由は次の3つです。
理由1|WixのサイトではPHPが動かない
前の章で見たとおり、WixのサイトにはPHPコードを追加できません。
PHPを実行する場所がないため、PHPの欠陥を突かれる入口がありません。
理由2|サーバーの管理と更新はWixが行う
Wixのサイトは、利用者ごとに借りたサーバーではなく、Wixのプラットフォーム全体の一部として動いています。
WixのTrust Centerには「Wixユーザーに必要なサーバー保守はゼロ」と書かれており、24時間365日の監視体制もWix側が持っています(Wix Trust Center FAQ/Wix セキュリティ対策の概要)。
理由3|独自のコードもJavaScript(Velo)で動く
独自の機能を組み込む場合も、コードはVeloというJavaScriptの開発環境で書き、Wixが管理するサーバーレスの環境で実行されます(Wix Developers:About the Site Backend)。
利用者が.phpファイルをアップロードして動かす仕組みはありません。
WordPressとの違いは「誰がPHPを更新するか」

今回の騒動で影響の差を分けたのは、サイトの土台を誰が管理しているかでした。
10月22日に公開されたPIVOTの解説動画でも、イーセットジャパンの永野智社長が、まず確認すべきこととして「PHPを使っているか」「更新の責任者は誰か」を挙げています(PIVOT NEWS)。
比べる点 | Wix | WordPress(レンタルサーバー) | WordPress(自社サーバー・VPS) |
PHPの更新を担う人 | 不要(土台はWixが管理) | サーバー会社(バージョンの選択は運営者) | 自社または委託先 |
今回運営者がやること | 特になし | 使っているPHPのバージョン確認と、侵害の痕跡確認 | 修正版の適用、再起動、侵害の痕跡確認 |
深夜の緊急対応 | 不要 | サーバー会社の対応待ち | 自社で判断と作業 |
WordPressが悪いという話ではありません。
自由度が高い分、土台の管理を誰がどこまで担うかを、運営者が決めておく必要がある仕組みだということです。
Wixでも「100%安全」とは言い切れない理由

ここまで見てきたように、Wixの土台はWixが守っています。
一方で、管理画面に誰がログインできるか、パスワードをどう扱っているかは、サイトを運営する会社側の管理に任されています。
自社の管理体制やパスワードの管理が甘ければ、Wixを使っていても被害に遭う可能性はゼロではありません。
▼Wixのサイトでも被害につながりうる3つのすきま
1つ目|パスワードの使い回し
ほかのサービスで漏れたIDとパスワードがそのまま使われると、正規のログインとして管理画面に入られてしまいます。
2つ目|アカウントの共有と、権限の放置
1つのアカウントを複数人で使い回していたり、退職した担当者や制作を終えた外注先のアクセス権が残っていたりすると、誰が何をしたか追えなくなります。
3つ目|騒動に便乗した偽メール
「脆弱性対応のため」と称してログイン情報を入力させる偽メールへの注意も呼びかけられています(関西テレビ)。
どれもWixの仕組みの穴ではなく、運用の中で生まれるすきまです。
Wix以外の仕組みとつながっている部分も確認する
もう1つ、Wixの外側にある部分は、Wixの安全性の範囲に入りません。
構成 | 今回の影響 | 確認すること |
ドメインだけWix、サイト本体は外部サーバー | 外部サーバーがPHPなら影響あり | サーバー会社の告知と、使っているPHPのバージョン |
Wix Headless(表示部分を自前のサーバーで動かす) | そのサーバーがPHPなら影響あり | PHPの使用有無、同じサーバー上のAPIキー |
コーポレートはWix、採用サイトやLPは別の仕組み | 別の仕組みがPHPなら影響あり | 会社が持つサイトをすべて書き出し、何で動いているかを確認 |
Wix Headlessで表示部分を自分で管理する構成では、ホスティングや認証を利用者が担うと、Wixの開発者向けドキュメントにも書かれています(Wix Developers:About Self-Managed Headless)。
今すぐ見直したい3つの設定

運用のすきまは、Wixに用意されている設定で小さくできます。
セキュリティが話題になっている今は、次の3つを点検するよい機会です。
1つ目|管理者アカウントに2段階認証を設定する
パスワードが漏れても、本人の端末での確認がなければログインできないようにする設定です。
Wixのアカウント設定にある「2段階認証」から、Wixアプリ、SMS、認証アプリ、メールなどの方法を選べます(Wixヘルプセンター:2段階認証)。
方法を2つ以上登録しておくと、スマートフォンの機種変更などで1つが使えなくなってもログインできます。
あわせて、Wixのパスワードはほかのサービスと使い回さないものにしておきましょう。
2つ目|共同管理者を棚卸しし、役割を必要な範囲に絞る

サイトの「役割・権限」には、過去に招待した制作会社や退職した担当者が残っていることがあります。
今の運用に必要な人だけを残し、不要になったアクセス権は「その他のアクション」から削除します(Wixヘルプセンター:共同管理者を招待する)。
1つのアカウントを共有するのではなく、1人ずつ招待して、作業に合った役割を割り当てるのが基本です。
3つ目|フォームやCMSに集めた情報の閲覧権限を確認する
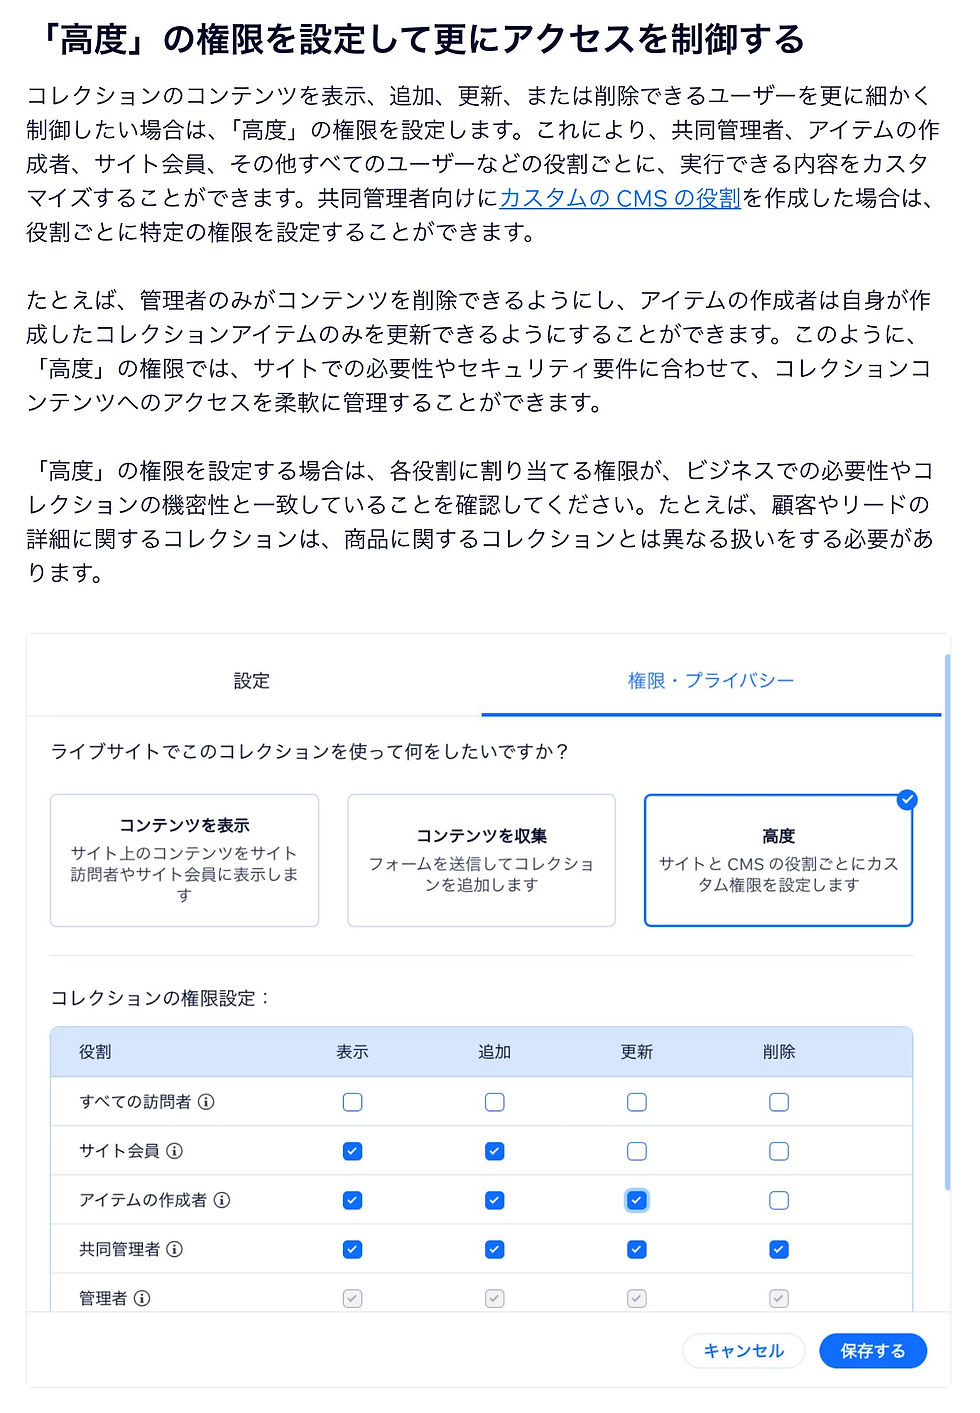
問い合わせ内容や会員情報をCMSのコレクションに保存している場合は、そのコレクションを誰が表示できる設定になっているかを確認します。
Wixでは、コレクションごとに「すべての訪問者」「サイト会員」「管理者」などの役割別に、表示・追加・更新・削除の権限を決められます(Wixヘルプセンター:CMSコレクションの権限)。
個人情報を含むコレクションは、表示できる人を必要な役割だけに絞っておきましょう。
見直す設定 | 防げること | 設定する場所 |
2段階認証 | パスワード漏えいによる乗っ取り | アカウント設定 → 2段階認証 |
共同管理者の棚卸し | 不要な人による変更・閲覧 | 設定 → 役割・権限 |
CMSコレクションの権限 | 顧客情報の意図しない公開 | CMS → コレクション → 権限・プライバシー |
Wix以外にPHPで動くサイトをお持ちの場合

最低限、次の3つを確かめます。
使っているPHPが修正版(8.5.12/8.4.27/8.3.36/8.2.35)以上になっているか
PHP 8.1以前を使っていないか(公式の修正が出ないため、移行が必要)
修正前に攻撃を受けた痕跡がないか(見覚えのないファイルや管理者ユーザー)
対策の詳しい手順や、政府・専門家の発信は、別記事「PHPとphp2shellとは?」でまとめています。
▼PHPとphp2shellについて、より詳しく知りたい方はこちら PHPとphp2shellとは?2026年10月の深刻な脆弱性で何が起き、企業は何を確認すべきか >
Wixレジェンドレベルパートナーとして400サイト以上の制作と運用を支援してきた立場から、社内に残るサイトの棚卸しやWixへの移行のご相談も承っています。
よくある質問

Q1. Wixのサイトで、PHPのバージョンを確認したり更新したりする必要はありますか?
A. ありません。
WixのサイトにはPHPコードを追加できず、サーバーの保守もWix側が行います(Wixヘルプセンター/Wix Trust Center FAQ)。
Q2. 念のため、Wixのサイトを一時停止したほうがいいですか?
A. 停止する必要はありません。
一時停止が呼びかけられたのは、PHPを使っていて修正パッチをすぐに当てられないサイトです。
Wixの稼働状況はWix System Statusで確認できます。
Q3. 同じ10月21日に出たNode.jsの脆弱性は、Wixに関係ありますか?
A. Node.jsでは10月21日に10件の脆弱性を修正した版が公開されましたが、php2shellとは別の件です(Node.js公式)。
Veloのコードが動くNode.jsベースの環境はWixが管理するサーバーレス環境のため、利用者がNode.jsを更新する作業はありません。
なお、Node.jsの件についてのWixの個別の声明は、10月22日時点では確認できていません。
Q4. ドメインだけWixで取得しています。大丈夫ですか?
A. サイト本体が載っているサーバー次第です。
外部のサーバーでPHPを使っている場合は影響を受ける可能性があるため、そのサーバー会社の告知と、使っているPHPのバージョンを確認してください。
Q5. ノーコードやSaaS型のサービスなら、どれも影響はありませんか?
A. 一概には言えません。
サービスごとに裏側の仕組みが違い、今回も予防的に一部の機能を止めたサービスがありました。
Wix以外のサービスを使っている場合は、そのサービスの公式の告知を確認してください。
Q6. Wixのセキュリティ体制は、第三者の認証を受けていますか?
A. 受けています。
PCI DSS Level 1、SOC 2 Type 2、複数のISO認証を取得しており、外部機関の監査を毎年受けています(Wixヘルプセンター:支払いの安全性とPCIコンプライアンス)。
Q7. 取引先から「PHPの脆弱性への対応状況」を聞かれたら、どう答えればいいですか?
A. サイトをWixで構築・公開していてPHPを使っていないこと、サーバーの保守はWixが行っていることを伝え、この記事で紹介したWixの公開情報のリンクを添えるのが確実です。
あわせて2段階認証や共同管理者の見直しも済ませておくと、管理体制まで説明できます。
まとめ Wixの安全性を土台に、運用の守りを固める

Wixで作り、Wixで公開しているサイトは、PHPが動かない仕組みと、Wixが土台を管理する体制によって、php2shellの影響を受けません。
一方で、ログインやデータの扱いは運営者側の管理に任されています。
今回の要点を整理します。
WixのサイトではPHPが動かず、PHPの更新作業も不要
WixのVP Engineeringも「Wixのサイトは影響なし」とXで発信している
パスワードの使い回し、アカウントの共有、偽メールなど、運用のすきまは残る
2段階認証、共同管理者の棚卸し、CMSの権限確認で、そのすきまを小さくできる
Wixの外側にあるサイトやサーバーは、個別に確認が必要
Wix Studioでの構築から公開後の運用まで支援してきた経験をもとに、サイトの管理体制の見直しやWixへの移行をお手伝いしています。
【この記事の監修者】
中田ディレクター(株式会社ラジャ|SEO担当監修)
保有資格・実績:Wixレジェンドレベルパートナー/サイト制作400サイト以上/Wix Studio制作100サイト以上(日本トップクラス)/Wix Studio専門スクール「ノコド道場」運営